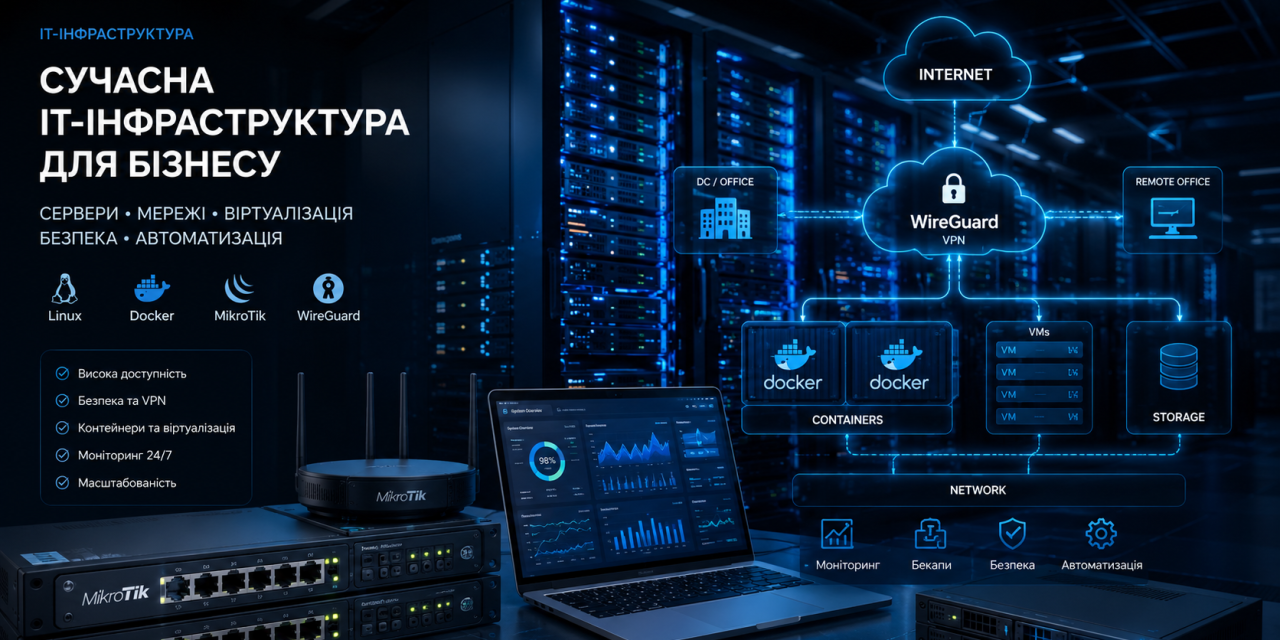
Побудова надійної IT-інфраструктури для малого та середнього бізнесу вимагає балансу між безпекою, гнучкістю та вартістю обслуговування. Модель, коли всі сервіси тримаються на одному локальному «залізі» без резервування, остаточно відійшла в минуле. Сьогодні основою є гібридний підхід: поєднання локальних On-Premises серверів, контейнеризації та захищених VPN-тунелів.
У цій статті розглянемо базовий архітектурний стек для побудови відмовостійної IT-інфраструктури компанії з нуля або модернізації застарілих систем.
1. Гібридна архітектура: On-Premises + Cloud
Найбільш раціональний підхід для комерційних проектів — це чітке розділення навантаження:
- Локальні сервери (On-Premises): Ідеально підходять для зберігання резервних копій (NAS/Storage Box), розгортання локальних AI-моделей та обробки критичних даних, які не повинні залишати внутрішній контур компанії.
- Хмарні VPS/VDS (Hetzner, DigitalOcean): Оптимальні для публічних сайтів (WordPress, PrestaShop), API-сервісів та поштових серверів, де необхідна висока доступність 99.9% та захист від DDoS-атак.
2. Контейнеризація та ізоляція сервісів через Docker
Запуск кількох сайтів, баз даних та систем моніторингу прямо у хостовій операційній системі (без ізоляції) — це головна причина збоїв під час оновлень. Використання Docker та Docker Compose дозволяє пакувати кожен сервіс в окремий ізольований контейнер.
Основні переваги Docker у корпоративній інфраструктурі:
- Ізоляція загрози: Уразливість в одному CMS-сайті не дозволить зловмиснику отримати доступ до всієї бази даних або сусідніх проектів.
- Швидке відновлення (Disaster Recovery): Перенесення всього стека на новий сервер займає кілька хвилин — достатньо скопіювати
docker-compose.ymlта дані з волюмів. - Запуск супутніх сервісів: Легке підключення інструментів моніторингу (Uptime Kuma, Prometheus) та зворотного проксі (Nginx Proxy Manager / Traefik).
3. Безпека мережі: MikroTik + WireGuard VPN
Організація безпечної віддаленої роботи працівників та зв’язок між філіями реалізується на рівні мережевого обладнання:
- Захист периметра: Використання роутерів MikroTik дозволяє гнучко налаштувати Firewall, блокувати брутфорс-атаки на шлюзи та розмежовувати сегменти мережі (VLAN) для офісу, гостей та серверної зони.
- Захищений VPN: Протокол WireGuard забезпечує мінімальну затримку (ping) та низьке навантаження на процесор при побудові зашифрованих тунелів між офісним обладнанням та хмарними VPS.
4. Резервне копіювання та моніторинг 24/7
Інфраструктура не вважається надійною, якщо в ній не налаштовано автоматичне копіювання за правилом 3-2-1 (3 копії даних, 2 різні носії, 1 копія поза офісом):
- Автоматизація бэкапів: Використання утиліт
resticабоborgbackupіз шифруванням та дедуплікацією даних. - Моніторинг стану: Налаштування автоматичних сповіщень у Telegram/Slack при підвищенні навантаження на CPU, заповненні диску чи випаданні сервісу з мережі.
Висновок ivan.net.ua
Побудова сучасної IT-інфраструктури — це інвестиція у стабільність бізнесу. Стандартний стек з MikroTik, Docker-контейнеризації, грамотно налаштованого Nginx та резервного копіювання дозволяє мінімізувати простої та забезпечити високу швидкість роботи всіх корпоративних сервісів.