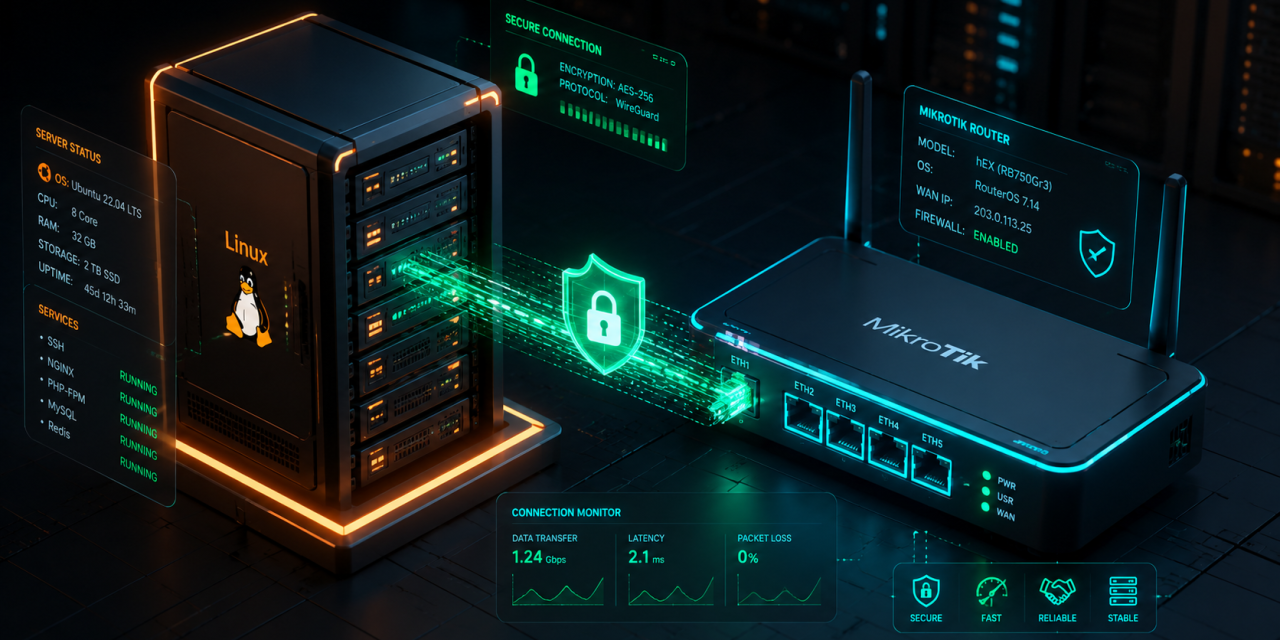
Коли інфраструктура виходить за межі одного сервера, постає завдання організації надійного зв’язку між мережевим обладнанням та серверним парком. Зв’язка з маршутизаторів MikroTik (RouterOS) та Linux-серверів (Ubuntu/Debian/Rocky) — це класичний, високопродуктивний і бюджетний стандарт для побудови корпоративних контурів будь-якої складності.
Розглянемо ключові етапи налаштування цієї зв’язки для досягнення максимальної відмовостійкості та безпеки.
1. Сегментація та DMZ: відділяємо сервери від локальної мережі
Головна помилка багатьох системних адміністраторів — розміщення веб-серверів та робочих станцій офісу в одному L2-сегменті (одній підмережі).
- Створення VLAN на MikroTik: Розділіть трафік на ізольовані віртуальні мережі:
VLAN 10— Публічна зона серверів (DMZ: Nginx, веб-сайти).VLAN 20— Внутрішні бази даних та сховища (MySQL, Redis, S3).VLAN 30— Офісна мережа користувачів.
- Міжмережевий екранування (Firewall): На боці MikroTik налаштуйте суворі правила
Filter Rules. Доступ з офісної мережі до баз даних має бути повністю закритий, за винятком необхідних портів керування через зашифровані канали.
2. Безопасний доступ та VPN-тунелі (WireGuard / IPsec)
Прямий доступ до SSH-портів Linux-серверів із зовнішнього інтернету — це постійне джерело ризику брутфорс-атак.
- WireGuard на MikroTik: Використовуйте сучасний, легкий та швидкий протокол WireGuard безпосередньо на маршрутизаторі для створення захищеного входу в мережу адміністраторів.
- Site-to-Site VPN: Якщо ваші Linux-сервери розміщені у зовнішньому дата-центрі (Hetzner, DigitalOcean тощо), побудуйте постійний IPsec/WireGuard тунель між MikroTik та серверним мережевим інтерфейсом.
- Прив’язка джерел у Linux (IPTables / NFTables): На самому Linux-сервері дозвольте підключення за SSH (
port 22) виключно з внутрішньої IP-адреси вашого MikroTik або VPN-інтерфейсу.
3. Резервування каналів (Failover) та балансування трафіку
Якщо провайдер падає, веб-сервіси не повинні зупинятися.
- Netwatch + WAN Failover на MikroTik: Налаштуйте автоматичну зміну маршруту за замовчуванням при зникненні пінгу до контрольних IP (наприклад,
1.1.1.1). - Keepalived / VRRP на Linux: Якщо у вас кластер із кількох Linux-серверів, використайте протокол VRRP для створення плаваючої «віртуальної» IP-адреси. Якщо один сервер виходить із ладу, його плаваючий IP миттєво перехоплюється суміжним вузлом.
4. Двосторонній моніторинг та автоматична реакція
Збирайте метрики з обох точок для швидкого виявлення проблем:
- Syslog-сервер: Налаштуйте відправку критичних логів з MikroTik на локальний Linux-сервер збірника логів (наприклад, через Rsyslog / Vector + Grafana Loki).
- Zabbix / Prometheus: Встановіть Zabbix Agent на Linux-сервери та увімкніть SNMP-моніторинг на MikroTik. Це дозволить відстежувати не лише навантаження CPU/RAM, але й втрату пакетів на інтерфейсах та черги NAT.
Висновок ivan.net.ua: Поєднання гнучкості маршутизації MikroTik та надійності серверного ядра Linux дає змогу створити автономний, захищений та стійкий до зовнішніх загроз мережевий контур.