Для сучасного бізнесу падіння мережі навіть на 15 хвилин означає зупинку продажів, простій співробітників та втрачені гроші. Побудова надійної IT-інфраструктури вимагає дублювання критичних вузлів.
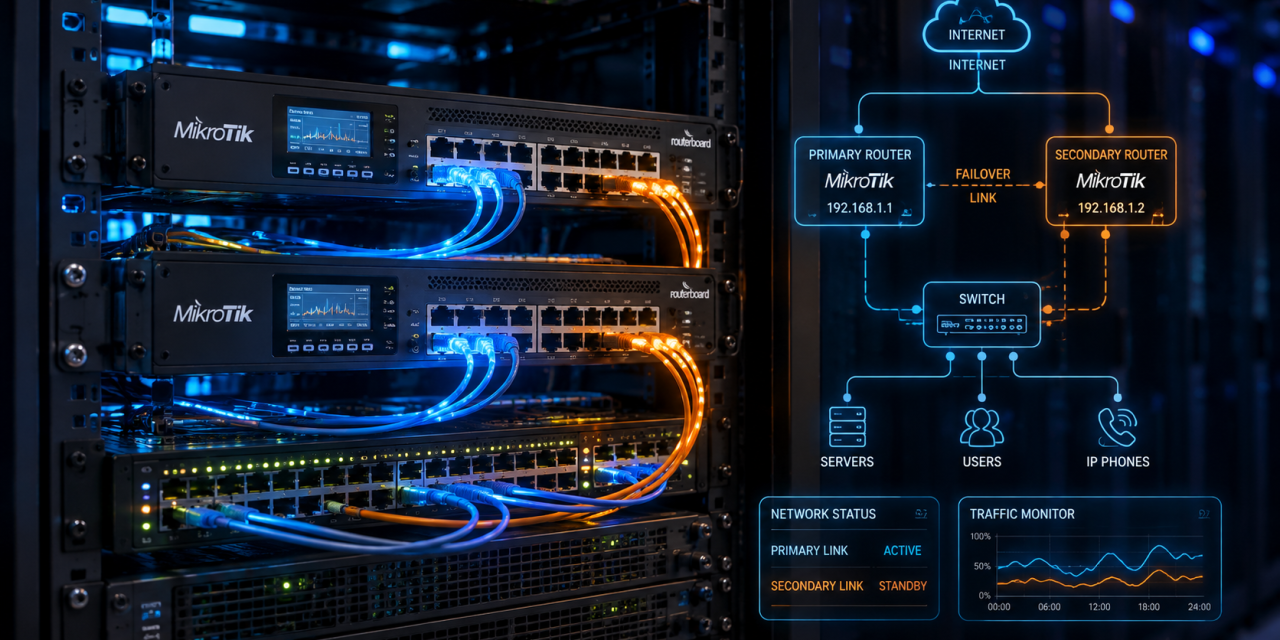
У цій статті ми розберемо комплексний підхід до створення відмовостійкої мережі компанії: від підключення двох незалежних провайдерів (Dual-WAN Failover) до апаратного дублювання самих маршрутизаторів MikroTik через протокол VRRP.
Чому одного провайдера та одного роутера замало?
Більшість офісів обмежуються підключенням другого кабелю від іншого провайдера у той самий роутер. Проте це закриває лише частину ризиків:
- Аварія на лінії провайдера: вирішується налаштуванням Dual-WAN.
- Апаратний збій роутера (згорів блок живлення, збій прошивки, перепад напруги): Dual-WAN не допоможе, якщо сам шлюз вийшов із ладу. Тут необхідний другий резервний роутер і протокол VRRP.
Розглянемо обидва рівні захисту.
Рівень 1. Налаштування Dual-WAN Failover через Recursive Routing (RouterOS v7)
Найчастіша помилка при налаштуванні резервного інтернету — перевірка зв’язку лише за шлюзом провайдера (check-gateway=ping). Якщо шлюз провайдера відповідає, але далі в нього впала магістраль — роутер вважатиме, що інтернет є, і перемикання не відбудеться.
Рішення: Рекурсивне відстеження доступності зовнішніх IP (наприклад, DNS Google 8.8.8.8 та Cloudflare 1.1.1.1).
Крок 1. Створення віртуальних хостів перевірки
Фрагмент кода
/ip route
add distance=1 dst-address=8.8.8.8/32 gateway=192.168.1.1 scope=10 target-scope=10 comment="Check ISP1 via 8.8.8.8"
add distance=1 dst-address=1.1.1.1/32 gateway=192.168.2.1 scope=10 target-scope=10 comment="Check ISP2 via 1.1.1.1"
(де 192.168.1.1 — шлюз ISP1, а 192.168.2.1 — шлюз ISP2)
Крок 2. Налаштування основних маршрутів за замовчуванням
Фрагмент кода
/ip route
add check-gateway=ping distance=1 dst-address=0.0.0.0/0 gateway=8.8.8.8 scope=30 target-scope=11 comment="Main Default Route ISP1"
add check-gateway=ping distance=2 dst-address=0.0.0.0/0 gateway=1.1.1.1 scope=30 target-scope=11 comment="Backup Default Route ISP2"
Як це працює: Роутер постійно пінгує 8.8.8.8 через перший провайдер. Якщо пакети зникають, маршрут з distance=1 вимикається, і весь трафік миттєво переключається на резервний маршрут ISP2 з distance=2.
Рівень 2. Апаратне резервування роутерів через VRRP
VRRP (Virtual Router Redundancy Protocol) дозволяє об’єднати два фізичні MikroTik у віртуальну пару. Для пристроїв у локальній мережі існує лише один «віртуальний шлюз» (наприклад, 192.168.88.1).
- Master Router: Обробляє весь трафік.
- Backup Router: Знаходиться в режимі очікування. Якщо Master перестає відповідати на “heartbeat”-пакети протягом 3 секунд, Backup автоматично бере віртуальну IP-адресу на себе.
       [ Інтернет ISP1 / ISP2 ]
                 |
      +----------+----------+
      |                     |
[ Master MikroTik ]    [ Backup MikroTik ]
 (192.168.88.2)         (192.168.88.3)
      |                     |
      +----------+----------+
                 |
        [ VRRP Virtual IP ]
          (192.168.88.1)
                 |
         [ Switch / LAN ]
Налаштування Master-роутера:
Фрагмент кода
/interface vrrp
add interface=bridge-lan name=vrrp-master priority=255 vrid=10

/ip address
add address=192.168.88.1/24 interface=vrrp-master network=192.168.88.0
Налаштування Backup-роутера:
Фрагмент кода
/interface vrrp
add interface=bridge-lan name=vrrp-backup priority=100 vrid=10

/ip address
add address=192.168.88.1/24 interface=vrrp-backup network=192.168.88.0
Примітка: Пріоритет 255 гарантує, що перший роутер завжди буде основним, поки він справний.
Рівень 3. Синхронізація сесій та DHCP
Щоб перемикання відбувалося непомітно для користувачів:
- DHCP Server: Налаштовується на обидвох роутерах, але на Backup-пристрої інтегрується через скрипт або працює з розділеними пулами. Шлюзом для клієнтів (Option 3) завжди видається віртуальний IP —
192.168.88.1. - Fasttrack Connection: При використанні відмовостійких конфігурацій з декількома WAN рекомендується обережно використовувати правила
Fasttrack, оскільки вони можуть обходити таблиці маршрутизації при динамічному зміні стану інтерфейсів.
Підсумкова таблиця архітектури відмовостійкості на ivan.net.ua
| Рівень загрози | Технологія захисту | Час реакції | Результат |
| Обрив кабелю / Аварія ISP | Dual-WAN + Recursive Route | 3–5 секунд | Прозорий перехід на резервний канал |
| Збій обладнання MikroTik | VRRP (Master / Backup) | 1–3 секунди | Другий роутер перехоплює LAN-трафік |
| Зависнення порта / Світча | Netwatch + Scripting | Динамічно | Автоматичне вимикання проблемного порту |